數(shù)據(jù)庫(kù)安全服務(wù)的核心功能與實(shí)踐指南
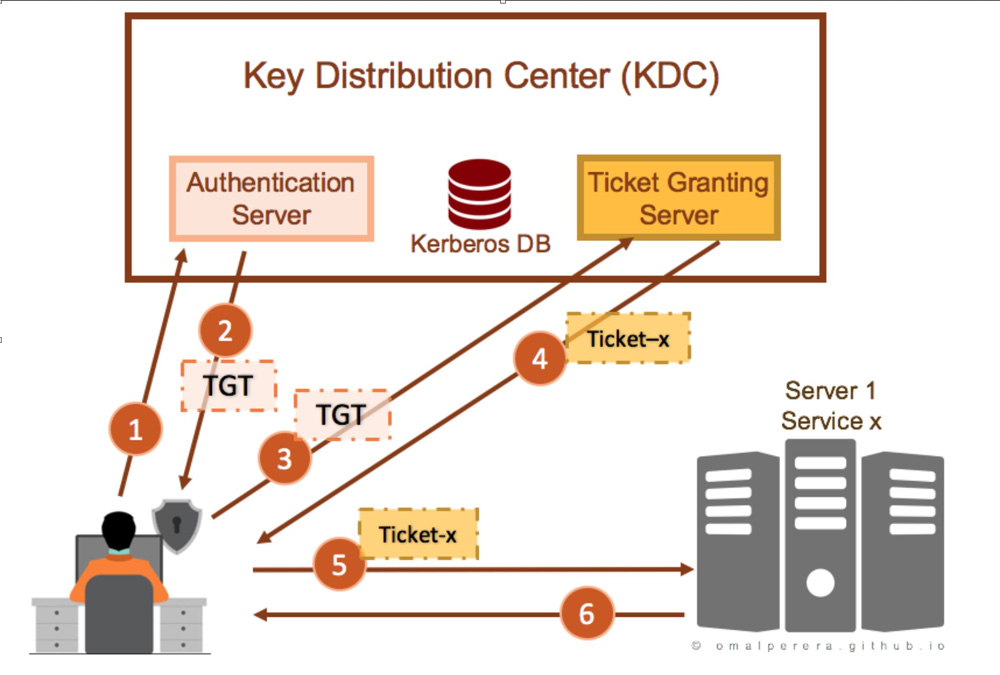
引言\n在數(shù)字化時(shí)代,數(shù)據(jù)已成為企業(yè)的核心資產(chǎn),而數(shù)據(jù)庫(kù)作為數(shù)據(jù)存儲(chǔ)與管理的核心載體,其安全性直接關(guān)系到企業(yè)的業(yè)務(wù)連續(xù)性和合規(guī)性。數(shù)據(jù)庫(kù)安全服務(wù)(Database Security Service)并非單一產(chǎn)品,而是一套覆蓋預(yù)防、檢測(cè)、響應(yīng)和恢復(fù)的全生命周期防護(hù)體系。本文將從核心功能、技術(shù)實(shí)現(xiàn)和最佳實(shí)踐三個(gè)維度,系統(tǒng)解析數(shù)據(jù)庫(kù)安全服務(wù)的構(gòu)建之道。\n\n一、數(shù)據(jù)庫(kù)安全服務(wù)的核心功能\n1. 訪問(wèn)控制與身份認(rèn)證\n通過(guò)細(xì)粒度權(quán)限管理(如行級(jí)、列級(jí)權(quán)限)和強(qiáng)身份認(rèn)證機(jī)制(多因素認(rèn)證、生物識(shí)別),確保只有授權(quán)用戶才能訪問(wèn)敏感數(shù)據(jù)。\n\[
-a12b34c5d6-9e78-90f1-g2h3-i4j5k6l7m8n9
\]
實(shí)施動(dòng)態(tài)訪問(wèn)控制策略,基于用戶行為、設(shè)備狀態(tài)和環(huán)境風(fēng)險(xiǎn)實(shí)時(shí)調(diào)整權(quán)限。\n\n2. 數(shù)據(jù)加密與脫敏\n對(duì)靜態(tài)數(shù)據(jù)(存儲(chǔ)加密)和傳輸數(shù)據(jù)(SSL/TLS)進(jìn)行加密,防止數(shù)據(jù)泄露。動(dòng)態(tài)數(shù)據(jù)脫敏技術(shù)可在查詢時(shí)實(shí)時(shí)屏蔽敏感字段(如身份證號(hào)、手機(jī)號(hào)),滿足開(kāi)發(fā)測(cè)試和數(shù)據(jù)分析場(chǎng)景的安全需求。\n【j11k22l33-44m55n66o77p-88q99r00s11t-22u33v44w55x】\n\n3. 審計(jì)與監(jiān)控\n記錄所有數(shù)據(jù)庫(kù)操作日志(包括DML、DDL、DCL),提供實(shí)時(shí)告警和異常行為分析。通過(guò)機(jī)器學(xué)習(xí)基線建模,識(shí)別偏離正常模式的訪問(wèn)行為(如非工作時(shí)間的大批量導(dǎo)出),及時(shí)阻斷潛在攻擊。\n%%9a8b7c6d-5e4f3g2h-1i0j9k8l-7m6n5o4p%%\n\n4. 漏洞管理與威脅防護(hù)\n定期掃描數(shù)據(jù)庫(kù)漏洞(如配置錯(cuò)誤、弱口令、未打補(bǔ)丁),并提供修復(fù)建議。集成虛擬補(bǔ)丁技術(shù),在無(wú)法立即升級(jí)的情況下攔截針對(duì)已知漏洞的攻擊。\n(()6f5e4d3c-2b1a0z9y-8x7w6v5u-4t3s2r1q())\n\n二、技術(shù)實(shí)現(xiàn)要點(diǎn)\n1. 代理網(wǎng)關(guān)與透明加密\n部署數(shù)據(jù)庫(kù)安全代理網(wǎng)關(guān),在不修改應(yīng)用代碼的前提下實(shí)現(xiàn)加密、脫敏和訪問(wèn)控制。透明加密技術(shù)對(duì)應(yīng)用透明,確保業(yè)務(wù)無(wú)縫對(duì)接。\n\n2. 統(tǒng)一管理平臺(tái)\n構(gòu)建集中管控平臺(tái),支持多云和混合云環(huán)境下的策略下發(fā)、日志聚合和統(tǒng)一告警,降低運(yùn)維復(fù)雜度。\n\n3. 自動(dòng)化響應(yīng)\n通過(guò)SOAR(安全編排自動(dòng)化與響應(yīng))集成,實(shí)現(xiàn)威脅檢測(cè)后的自動(dòng)阻斷、工單創(chuàng)建和取證分析,縮短響應(yīng)時(shí)間。\n\n三、最佳實(shí)踐建議\n1. 分層防護(hù)策略\n遵循“數(shù)據(jù)分類分級(jí)→身份認(rèn)證→權(quán)限管控→加密脫敏→審計(jì)監(jiān)控”的縱深防御原則,逐層加固。\n\n2. 持續(xù)評(píng)估與優(yōu)化\n定期開(kāi)展?jié)B透測(cè)試和紅藍(lán)對(duì)抗演練,驗(yàn)證防護(hù)有效性;結(jié)合合規(guī)要求(如GDPR、等保2.0)動(dòng)態(tài)調(diào)整策略。\n\n3. 人員與流程并重\n建立數(shù)據(jù)庫(kù)安全管理制度,明確DBA、安全團(tuán)隊(duì)和業(yè)務(wù)部門的職責(zé)邊界,并通過(guò)培訓(xùn)提升全員安全意識(shí)。\n\n\n數(shù)據(jù)庫(kù)安全服務(wù)是技術(shù)、流程和管理的綜合體。企業(yè)需以數(shù)據(jù)為中心,結(jié)合自身業(yè)務(wù)特點(diǎn),構(gòu)建 adaptive(自適應(yīng))的安全防護(hù)體系。隨著AI和零信任理念的深度融合,數(shù)據(jù)庫(kù)安全服務(wù)將向更智能、更主動(dòng)的方向演進(jìn),為數(shù)字業(yè)務(wù)保駕護(hù)航。
如若轉(zhuǎn)載,請(qǐng)注明出處:http://m.kuansh.com/product/61.html
更新時(shí)間:2026-11-15 04:07:13